https://bel.sputnik.by/20260925/rostelekom-raspav-z-yakkh-kran-khakery-sprabaval-perashkodzts-vybaram-u-rf-1111141159.html
"Ростелеком" распавёў, з якіх краін хакеры спрабавалі перашкодзіць выбарам у РФ
"Ростелеком" распавёў, з якіх краін хакеры спрабавалі перашкодзіць выбарам у РФ
Sputnik Беларусь
Магутнасць і колькасць атак зараз перавысілі ўзроўні, зафіксаваныя падчас папярэдняга АДГ і выбараў прэзідэнта РФ у 2024 годзе. 25.09.2026, Sputnik Беларусь
2026-09-25T11:58+0300
2026-09-25T11:58+0300
2026-09-25T11:58+0300
выбары ў дзяржаўную думу
выбары
парламенцкія выбары
дзярждума рф
навіны
расія
хакер
грамадства
бяспека
цвк
https://cdnn11.img.sputnik.by/img/07e9/07/18/1098390070_0:159:3077:1889_1920x0_80_0_0_3a34228a7e015e5fe7fa961e58d836e9.jpg
МІНСК, 25 вер – Sputnik. Хакеры з ЗША, Францыі і Сінгапура спрабавалі сарваць дыстанцыйнае электроннае галасаванне (ДЭГ) на мінулых выбарах у Дзярждуму РФ, пры гэтым крыніцамі шкоднаснага трафіка былі IP-прасторы больш за 30 дзяржаў, у тым ліку Вялікабрытаніі і Украіны, паведамілі ў "Ростелекоме".Адзіны дзень галасавання (АДГ) праходзіў у РФ з 18 па 20 верасня. "Ростелеком" забяспечыў працу абароненых каналаў сувязі і інфраструктуры на выбарчых участках, арганізацыю відэаназірання ў 89 рэгіёнах краіны. Таксама ў кампаніі адказвалі за кіберабарону і бесперабойнасць ДАС "Выборы" і федэральнай платформы ДЭГ.Па даных "Ростелекома", самыя магутныя па інтэнсіўнасці атакі ішлі з сетак недружалюбных краін.Удакладняецца, што на працягу трох дзён выбараў адбіта больш за тры тысячы хваль DDoS-нападаў магутнасцю да 1,7 Тбіт/c, заблакіравана больш за 170 млн шкоднасных уздзеянняў на вэб-сэрвісы. Прадухілены спробы зламыснікаў пранікнуць у інфраструктуру.У кампаніі дадалі, што асноўныя намаганні спецыялістаў былі накіраваны на недапушчэнне кампраметацыі сістэмы, у тым ліку падмены або раскрыцця вынікаў галасавання да заканчэння тэрміну афіцыйнай працэдуры.У "Ростелекоме" таксама адзначылі, што па магутнасці і колькасці атакі перавысілі ўзроўні, зафіксаваныя падчас папярэдняга АДГ і выбараў прэзідэнта РФ у 2024 годзе. Галоўнымі мэтамі былі сістэмы электроннага ўрада, у тым ліку адзіная сістэма ідэнтыфікацыі і аўтэнтыфікацыі ("АСИА") і партал "Госуслуги", інфраструктура "Ростелекома", ДЭГ і інфармацыйныя рэсурсы Цэнтральнай выбарчай камісіі.Хочаце яшчэ больш актуальных і цікавых навін – падпісвайцеся на Telegram-канал Sputnik Беларусь, MAX і Viber, чытайце нас у Дзэн, а таксама сачыце за намі ў сацсетках "Одноклассники" і "ВКонтакте"
https://bel.sputnik.by/20260923/zapalokhats-rasyu-nemagchyma-putsn-ab-sprobakh-sarvats-vybary-1111081350.html
расія
зша
францыя
украіна
сінгапур
вялікабрытанія
Sputnik Беларусь
media@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Sputnik Беларусь
media@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Навіны
ru_BY
Sputnik Беларусь
media@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Беларусь
media@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
выбары, парламенцкія выбары, дзярждума рф, навіны , расія, хакер, грамадства, бяспека, цвк, у свеце, галасаванне, зша, францыя, украіна, сінгапур, вялікабрытанія
выбары, парламенцкія выбары, дзярждума рф, навіны , расія, хакер, грамадства, бяспека, цвк, у свеце, галасаванне, зша, францыя, украіна, сінгапур, вялікабрытанія
"Ростелеком" распавёў, з якіх краін хакеры спрабавалі перашкодзіць выбарам у РФ
Магутнасць і колькасць атак зараз перавысілі ўзроўні, зафіксаваныя падчас папярэдняга АДГ і выбараў прэзідэнта РФ у 2024 годзе.
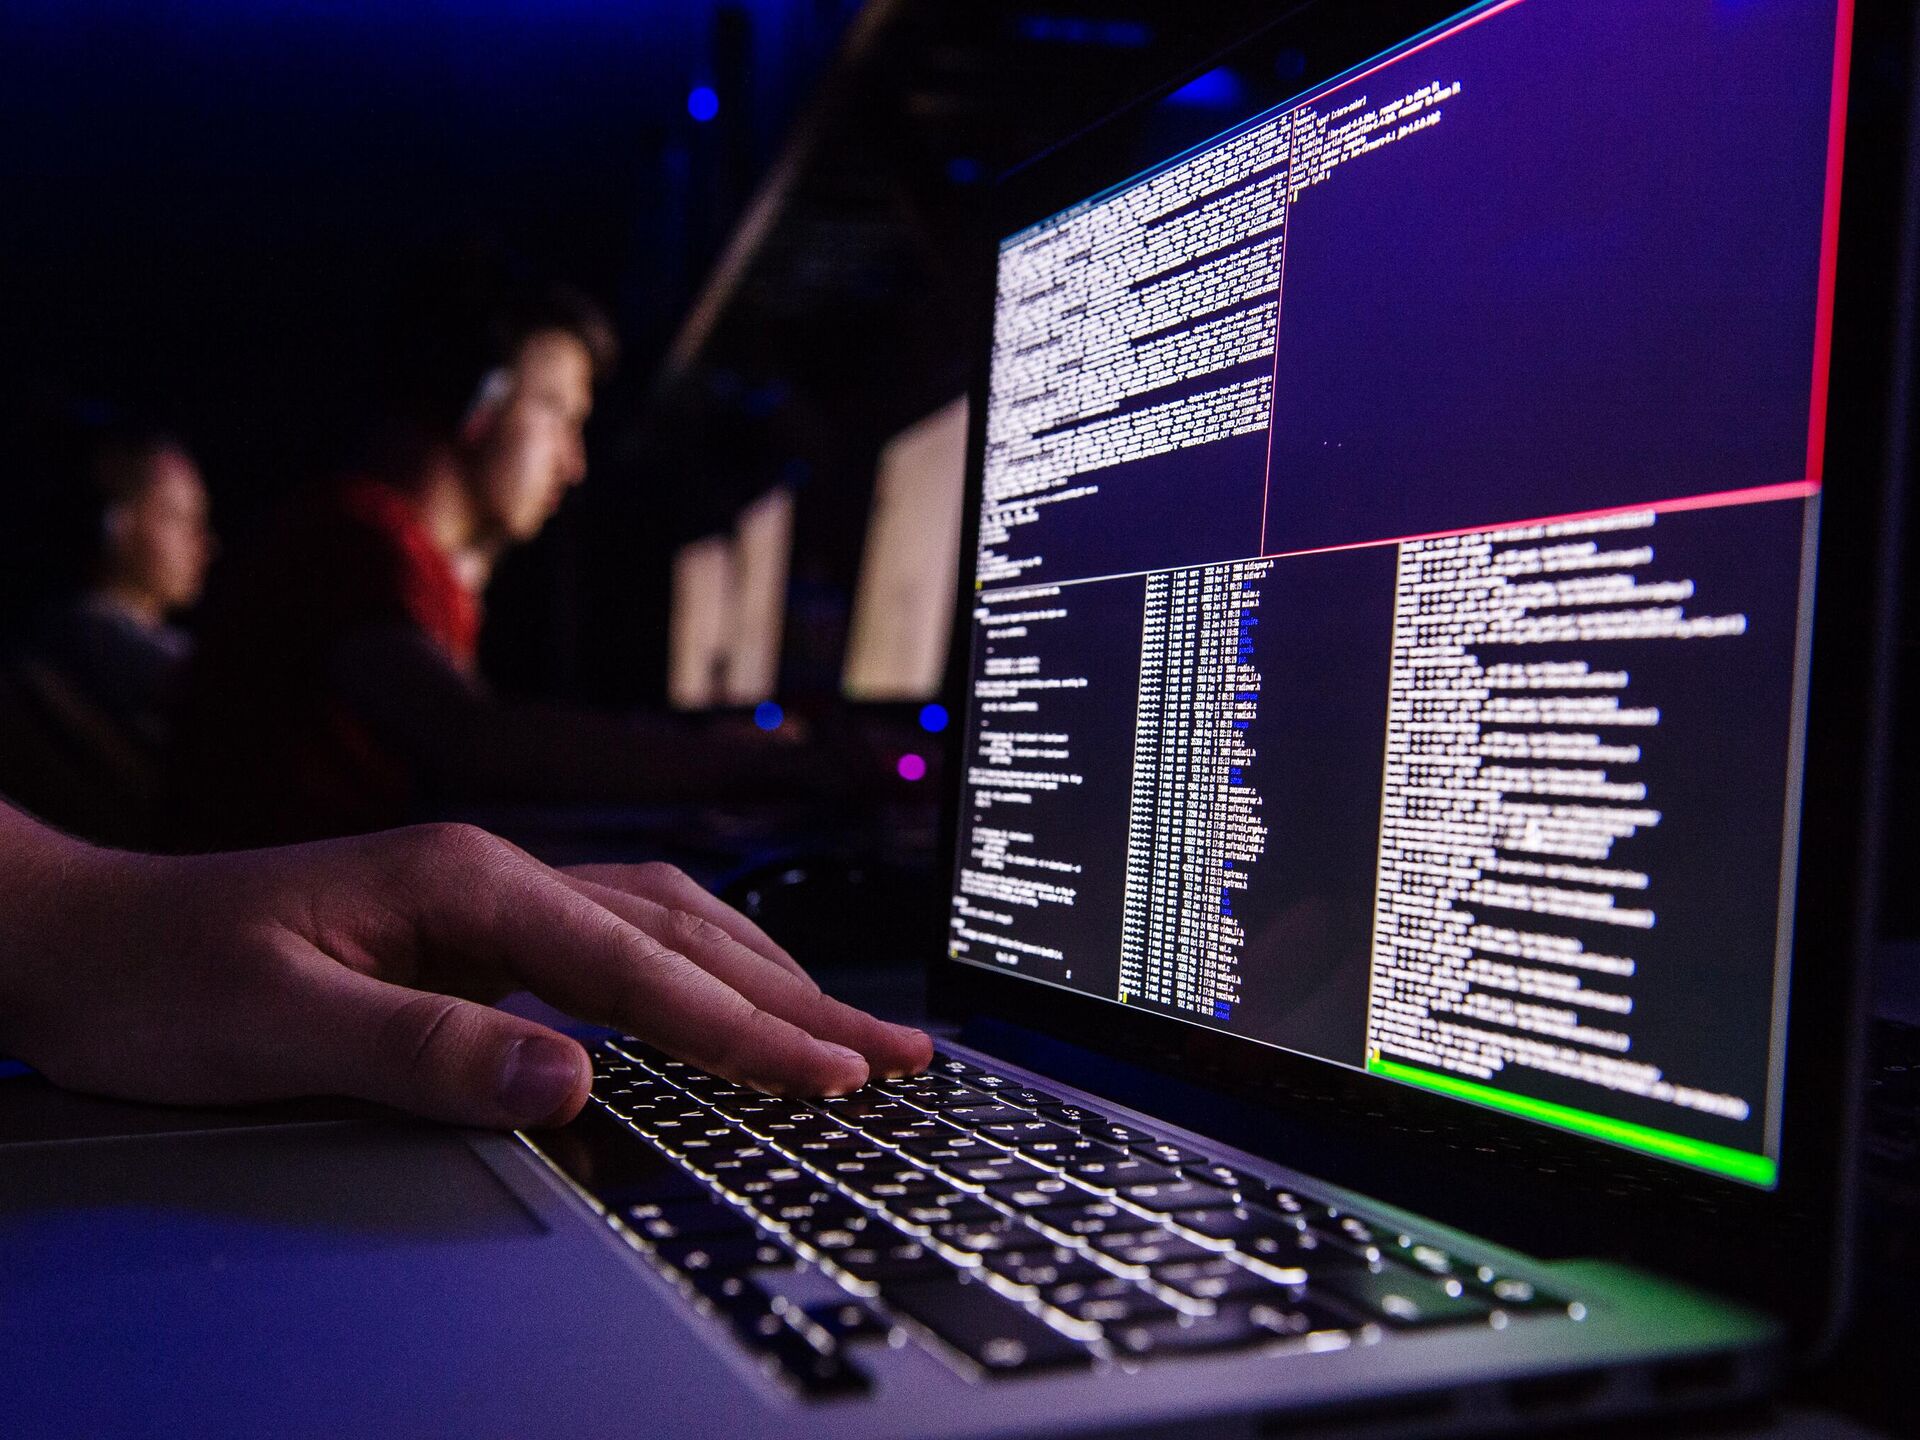
МІНСК, 25 вер – Sputnik. Хакеры з ЗША, Францыі і Сінгапура спрабавалі сарваць дыстанцыйнае электроннае галасаванне (ДЭГ) на мінулых выбарах у Дзярждуму РФ, пры гэтым крыніцамі шкоднаснага трафіка былі IP-прасторы больш за 30 дзяржаў, у тым ліку Вялікабрытаніі і Украіны, паведамілі ў "Ростелекоме".
Адзіны дзень галасавання (АДГ) праходзіў у РФ з 18 па 20 верасня. "Ростелеком" забяспечыў працу абароненых каналаў сувязі і інфраструктуры на выбарчых участках, арганізацыю відэаназірання ў 89 рэгіёнах краіны. Таксама ў кампаніі адказвалі за кіберабарону і бесперабойнасць ДАС "Выборы" і федэральнай платформы ДЭГ.
Па даных "Ростелекома", самыя магутныя па інтэнсіўнасці атакі ішлі з сетак недружалюбных краін.
"Крыніцамі шкоднаснага трафіка былі IP-прасторы больш чым 30 дзяржаў, у тым ліку Вялікабрытаніі і Украіны. Пры гэтым у атаках на інфраструктуру электроннага галасавання сярод асноўных краін-крыніц заўважаны ЗША, Францыя і Сінгапур", - гаворыцца ў паведамленні.
Удакладняецца, што на працягу трох дзён выбараў адбіта больш за тры тысячы хваль DDoS-нападаў магутнасцю да 1,7 Тбіт/c, заблакіравана больш за 170 млн шкоднасных уздзеянняў на вэб-сэрвісы. Прадухілены спробы зламыснікаў пранікнуць у інфраструктуру.
У кампаніі дадалі, што асноўныя намаганні спецыялістаў былі накіраваны на недапушчэнне кампраметацыі сістэмы, у тым ліку падмены або раскрыцця вынікаў галасавання да заканчэння тэрміну афіцыйнай працэдуры.
У "Ростелекоме" таксама адзначылі, што па магутнасці і колькасці атакі перавысілі ўзроўні, зафіксаваныя падчас папярэдняга АДГ і выбараў прэзідэнта РФ у 2024 годзе. Галоўнымі мэтамі былі сістэмы электроннага ўрада, у тым ліку адзіная сістэма ідэнтыфікацыі і аўтэнтыфікацыі ("АСИА") і партал "Госуслуги", інфраструктура "Ростелекома", ДЭГ і інфармацыйныя рэсурсы Цэнтральнай выбарчай камісіі.
Хочаце яшчэ больш актуальных і цікавых навін – падпісвайцеся на Telegram-канал Sputnik Беларусь, MAX і Viber, чытайце нас у Дзэн, а таксама сачыце за намі ў сацсетках "Одноклассники" і "ВКонтакте"